Объект защиты
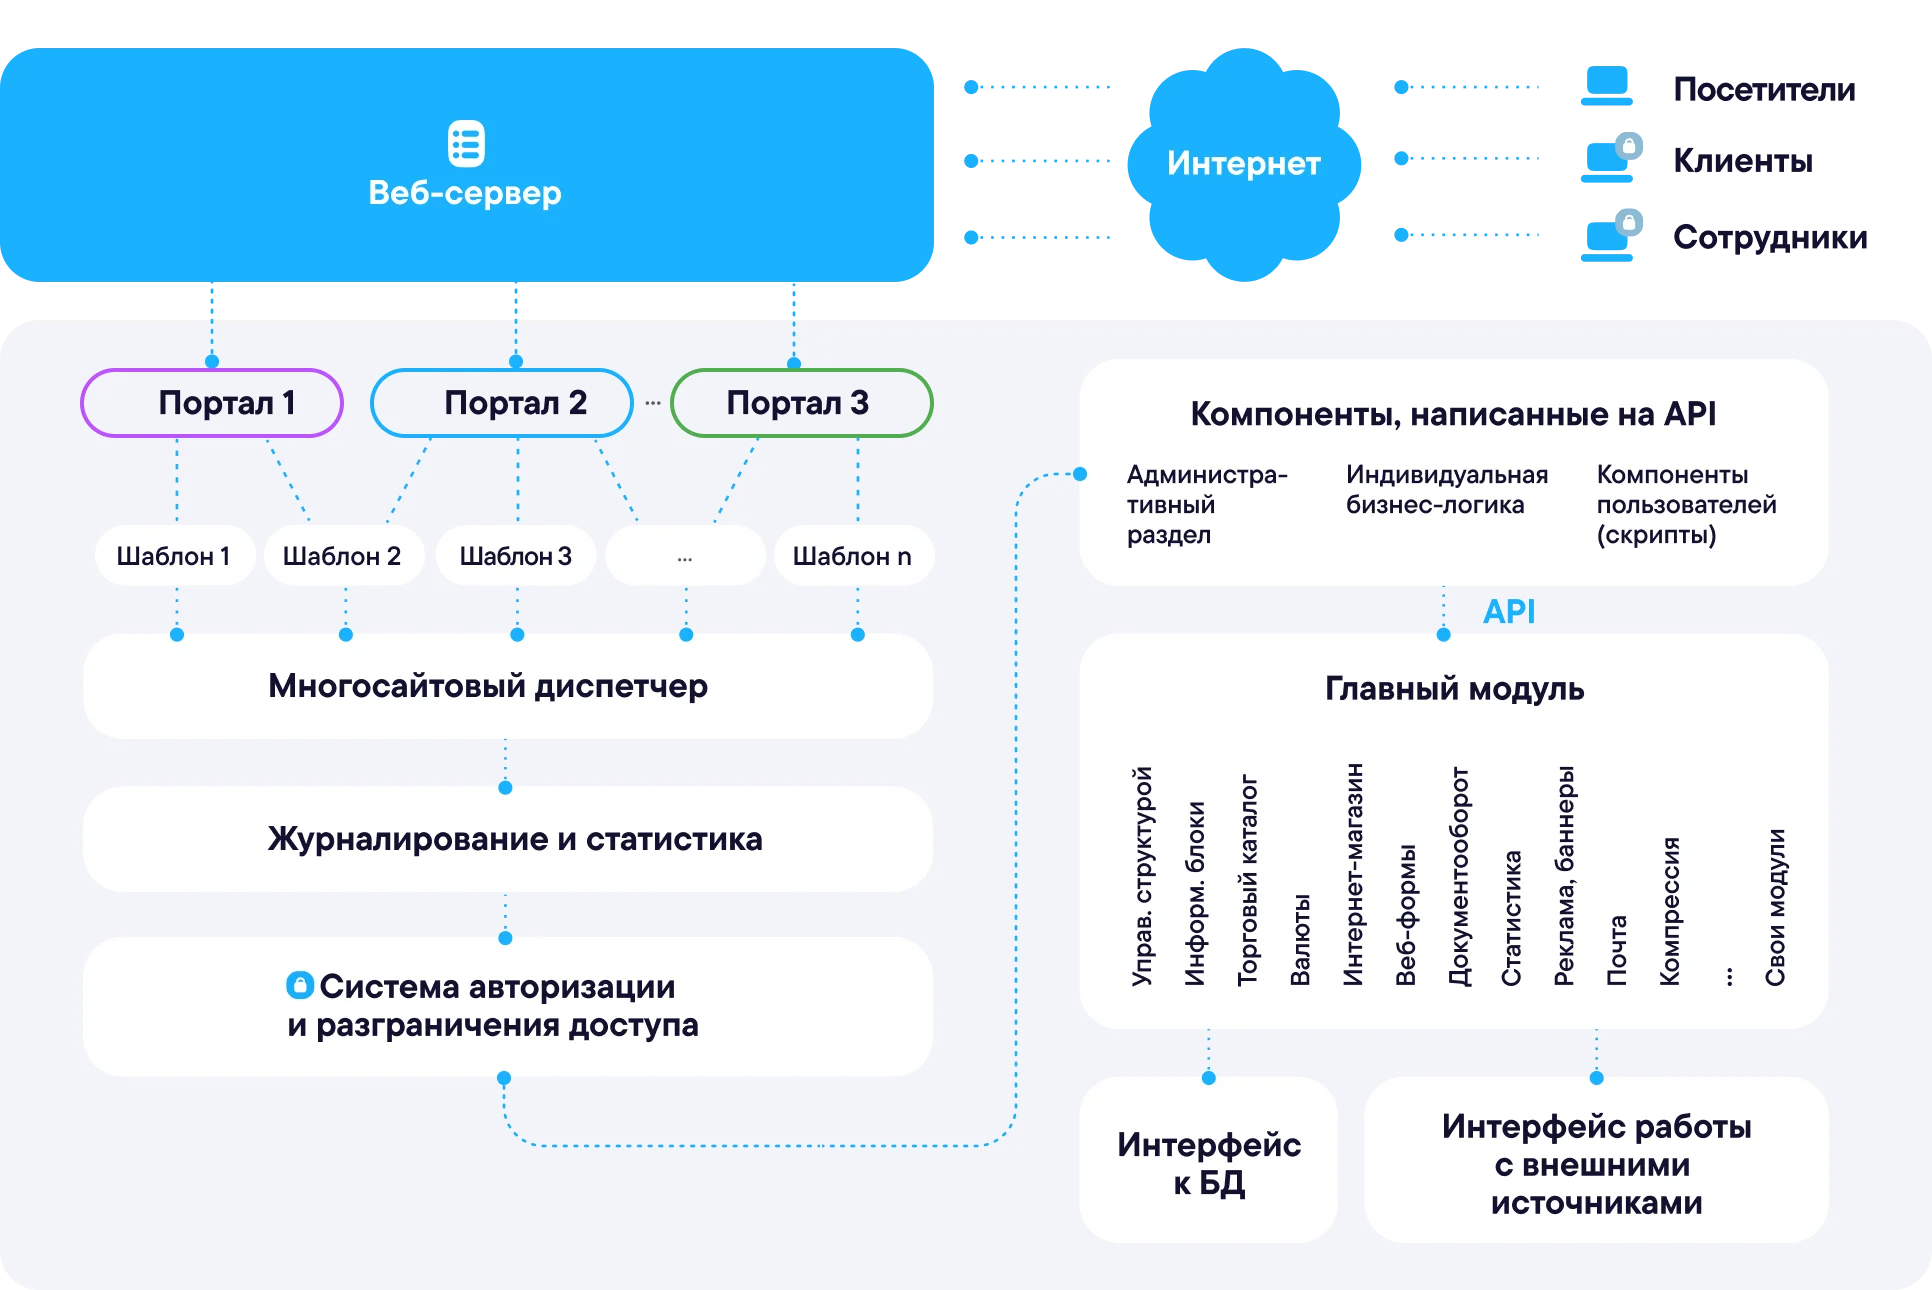
- Многофункциональное веб-приложение, разработанное на языке PHP
- Клиентская часть: HTML, CSS, JavaScript, AJAX
- Веб-серверы: Apache, Nginx
- PHP-окружение
- Кеширующие компоненты: Memcached или Redis
- СУБД: MySQL, MariaDB, PostgreSQL
- Организованная структура файлов и папок
- Инструменты API: REST API, JSON-RPC, HTTP(s)
- Модульная структура
Системное окружение
- Выбор безопасной архитектуры на уровне ИТ‑инфраструктуры
- Контролируемые обновления и настройки системного окружения
- Собственные зоны разработки и тестирования
- Закрытый контур и защищенные потоки данных
- Встраивание в текущую систему защиты информации компании: NGFW, WAF, LDAP, SSO, DLP, IDM, EDR, AV, SIEM
Сетевая безопасность
- Проактивный фильтр: инструмент, который выполняет фильтрацию трафика на уровне веб-приложения для защиты от известных атак OWASP Top 10 (XSS, SQL Injection, PHP Including и других).
- Контроль доступа на сетевом уровне: механизм ограничивает доступ к системе на уровне IP, хостов и доменов с помощью стоп-листов. Также реализован контроль сессий пользователей.
- Защита от межсайтового скриптинга: опция не позволяет другим сайтам встраивать ваш портал в свои фреймы. Кроме того осуществляется антифишинговый контроль перенаправления на другой сайт.
Шифрование
- Безопасная передача: для защиты каналов связи и всех передаваемых данных используются национальные криптостандарты, пользователь может выбрать провайдера криптозащиты: itVPN, S-Crypto VPN. Возможна настройка шифрования по СТБ34.101.27-2022.
- Защита паролей: пароли пользователей хранятся в виде хешей, вычисленных по алгоритму SHA-512.
- Безопасное хранение: поля таблиц БД, содержащие чувствительную информацию, дополнительно защищены по протоколу AES-256 бит.
Управление доступом
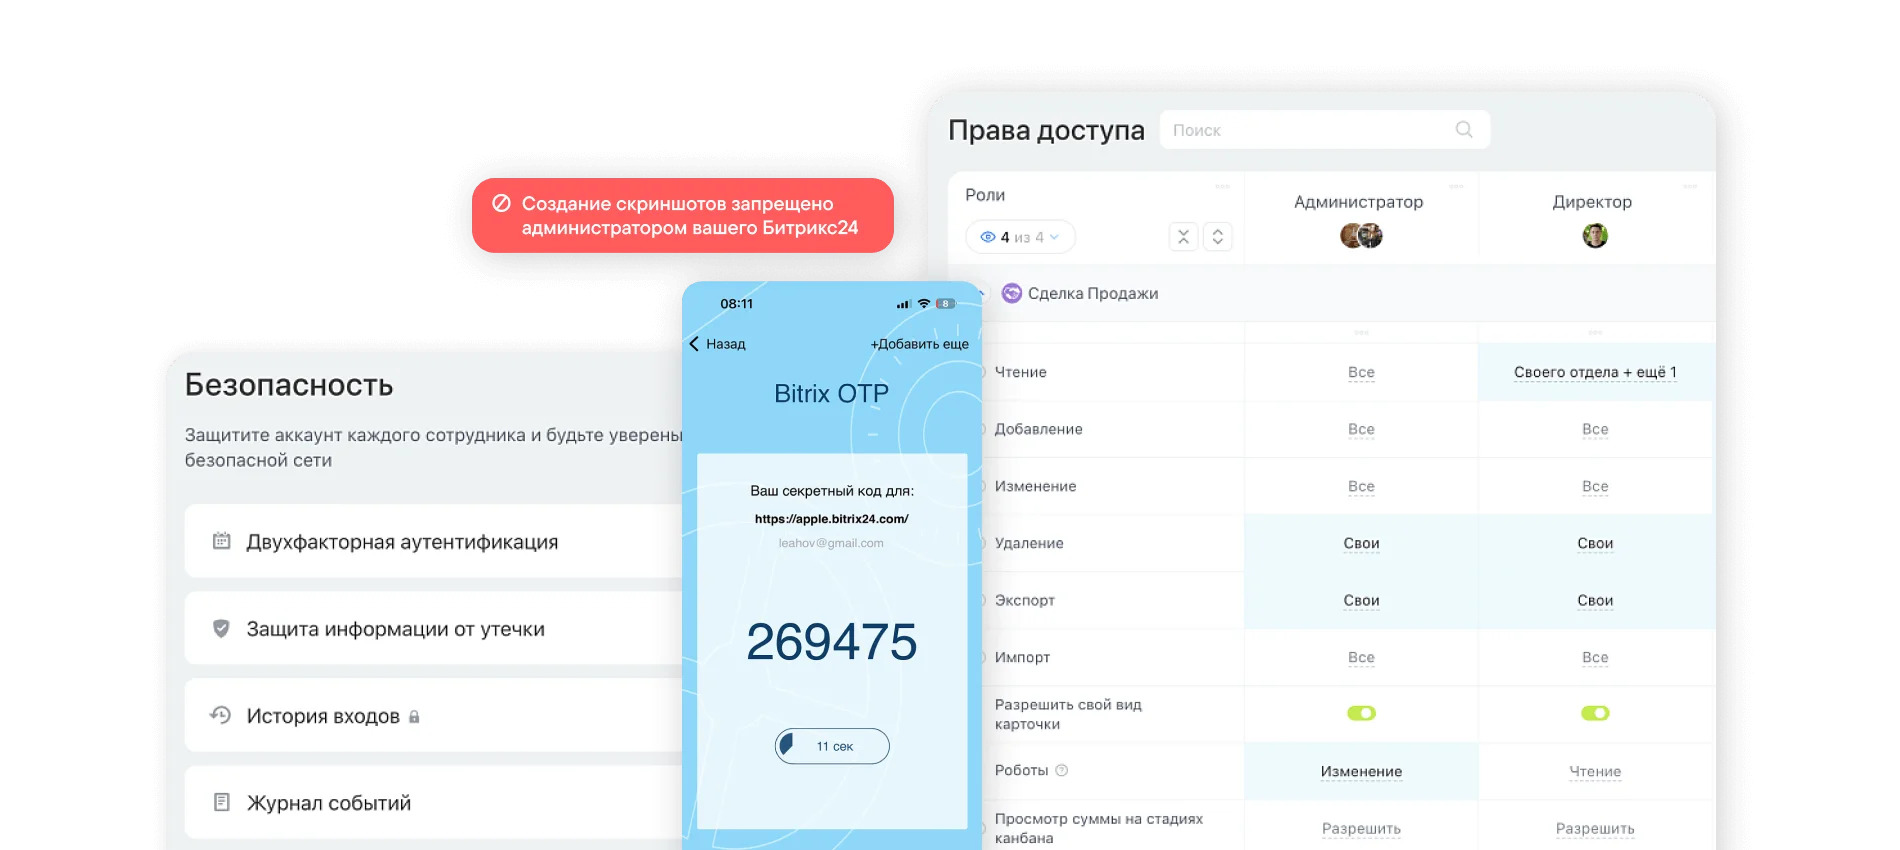
- Ролевая модель доступа: набор инструментов, позволяющих гибко настраивать полномочия пользователей, включая администраторов, в различных модулях Битрикс24.
- Контроль активности: опции, реализующие контроль попыток входа, функционал CAPCHA, блокировку подозрительной активности.
- Контроль внешних пользователей: механизмы, позволяющие организовать совместную работу с любым внешним подрядчиком в отдельном ограниченном контуре доступа.
Парольная защита
- Сложные пароли: парольные настройки позволяют установить требование по длине пароля, по использованию символов и букв латинского алфавита, а также цифр и знаков.
- Порядок использования паролей: опции обеспечивают безопасное создание пароля, назначение срока его действия, запрет использования прежних паролей.
- Двухфакторная аутентификация: механизм сначала требует ввода логина и пароля, потом — уникального одноразового кода, полученного на мобильный телефон.
Мониторинг событий
- Регистрация: набор инструментов, обеспечивающих регистрацию событий доступа, запуска задач, процессов и результатов из работы, действий пользователей.
- Журналирование: опция реализована через журнал событий, журнал вторжений, журналы работы роботов.
- Хранение: обеспечивается хранение логов в виде журналов, а также длительное хранение "сырых" данных для обеспечения разбора нестандартных ситуаций.
Сертификаты и аттестаты Оперативно-аналитического центра при Президенте Республики Беларусь
- Аттестат соответствия системы защиты информации информационной системы «1С-Битрикс24» требованиям по защите информации, класс 3ин, 3юл;
- Сертификат соответствия СЗИ программного комплекса «1С-Битрикс24» требованиям безопасности информации: ТР 2013/027/BY;
- Сертификат соответствия СЗИ программного комплекса «1С-Битрикс: Управление сайтом» требованиям безопасности информации: СТБ 34.101.37-2017.
Проверка лицензии
В Битрикс24 есть все для эффективной защиты от потенциальных угроз. Чтобы обеспечить наивысший уровень безопасности, важно своевременно устанавливать обновления системы.
Проверьте актуальность вашей лицензии.
Актуальные инциденты
Необходимые
обновления
обновления
Мы изучаем все сообщения о возможных уязвимостях безопасности, затрагивающих продукты «1С-Битрикс». В центре информирования мы собираем актуальную информацию, которая поможет вам оперативно обеспечивать защиту ваших систем.
Реестр решений
с уязвимостями
с уязвимостями
Мы фиксируем инциденты, связанные с эксплуатацией уязвимостей в решениях, интеграциях и дополнениях, разработанных сторонними компаниями без нашего участия. Выявленные уязвимости и содержащие их решения вы можете найти в реестре.
Имеют ли доступ к данным клиентов сотрудники «1С-Битрикс»?
Доступ к системным компонентам Битрикс24, в том числе обрабатывающим и хранящим данные клиентов, имеет ограниченный круг сотрудников «1С-Битрикс» и коммерческих дата центров, выполняющих в соответствии с договорными и должностными обязанностями регламентные работы по обслуживанию оборудования и по обеспечению надежного функционирования сервисов. Логический доступ строго ограничен согласно ролевой модели доступа.
Каким образом реализована изоляция данных разных клиентов в Битрикс24?
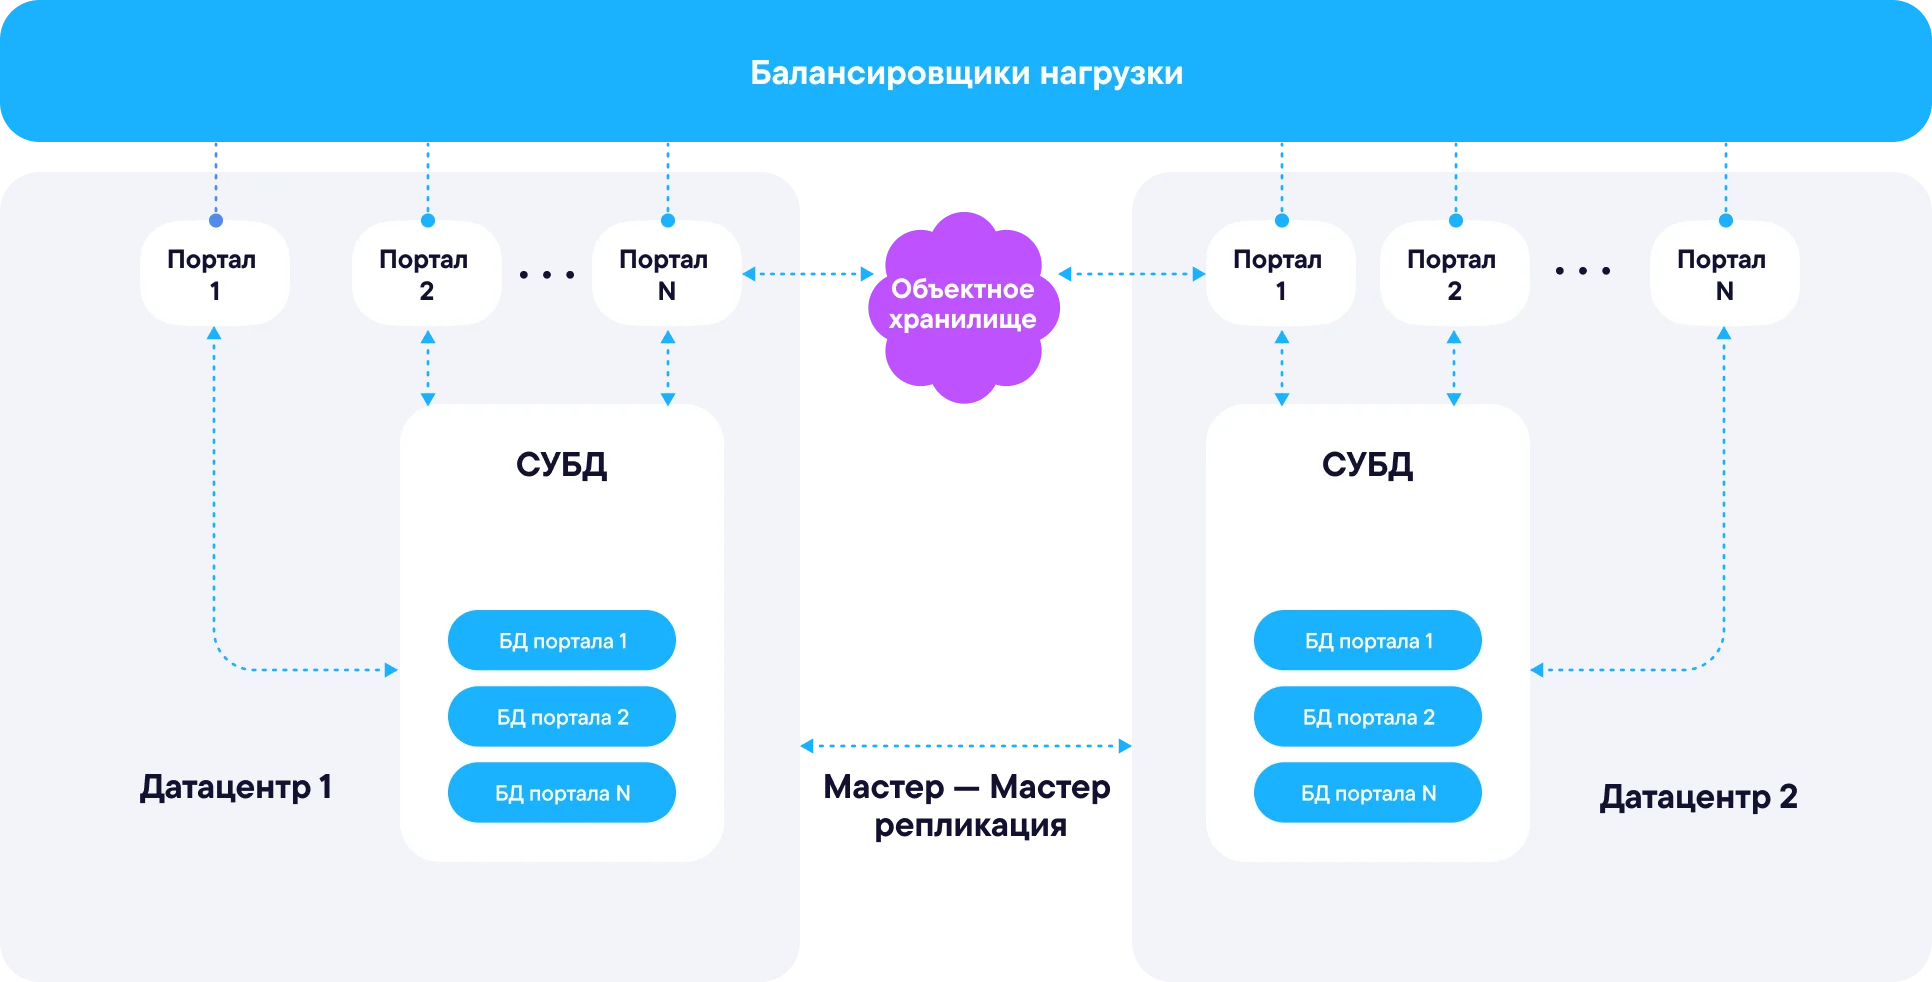
В Битрикс24 каждый портал имеет собственную БД, доступ к которой возможен через приложение Битрикс24 под учетными записями легитимных пользователей.
Каким образом обеспечивается защита отдельного модуля, например, мобильного приложения?
В Битрикс24 базовые механизмы защиты распространяются на все его элементы. Подробнее о базовых инструментах защиты можно узнать в разделе Защита данных. При этом некоторые модули могут иметь дополнительные инструменты, например, запрет делать снимки и запись экрана при использовании мобильного приложения. Подробнее об этом – в разделах с описанием соответствующего функционала модуля или в документации в разделе Поддержки.
Какие подтверждения требованиям безопасности информации есть у облачной версии Битрикс24?
Облачная версия Битрикс24 имеет Аттестат соответствия системы защиты информации информационной системы «1С-Битрикс24» требованиям по защите информации, предъявляемым законодательством Республики Беларусь.
Реализована ли поддержка шифрования по СТБ 34.101.27-2022 в Битрикс24?
Для коробочной версии Битрикс24 возможна настройка TLS с применением шифрования по СТБ 34.101.27-2022. Для облачной версии пользователь может выбрать провайдера криптозащиты: itVPN, S-Crypto VPN.
Где посмотреть список сертифицированного программного обеспечения, включая Битрикс24?
Официальный реестр сертифицированных средств защиты информации Оперативно-аналитического центра при Президенте Республики Беларусь, размещенный на официальном сайте центра, содержит сведения об всех СЗИ, прошедших сертификацию.
4 390+ интеграций
Телефония, 1С, онлайн-банки, доставка, и ещё больше тысячи готовых интеграций уже внутри Битрикс24
Коробочная версия
Работает на вашем сервере c дополнительным функционалом и возможностью доработки
Для крупных организаций
Битрикс24 Enterprise для крупных территориально-распределенных компаний или холдингов с большим количеством пользователей.